







Le catene di fornitura globali non sono mai state così interconnesse né così vulnerabili. Le tensioni geopolitiche, gli attacchi informatici, le perturbazioni climatiche, le fluttuazioni economiche e le interruzioni logistiche possono bloccare gli approvvigionamenti di prodotti finiti, semilavorati o materie prime critiche, generare costi imprevisti e compromettere la reputazione aziendale nel giro di pochi giorni. In questo contesto, la ricerca dell’efficienza a ogni costo non è più sostenibile senza una parallela attenzione alla resilienza.
I dati più recenti confermano la gravità della situazione: gli attacchi alla supply chain sono più che raddoppiati nel corso dell’ultimo anno, con perdite globali che hanno raggiunto cifre dell’ordine di decine di miliardi di dollari. Una percentuale significativa delle organizzazioni ha subito almeno un incidente di sicurezza legato a un fornitore terzo o a un componente della catena di fornitura. I vendor, i service provider e le piattaforme cloud non rappresentano più semplici partner commerciali: sono estensioni della superficie di attacco dell’organizzazione.
Oltre la due diligence documentale
Il modello tradizionale di gestione del rischio dei fornitori basato su questionari periodici, certificazioni e audit annuali si è rivelato strutturalmente inadeguato di fronte alla velocità di evoluzione delle minacce. La due diligence documentale fornisce una fotografia statica di un contesto che muta in tempo reale: un fornitore può risultare conforme al momento dell’audit e trovarsi in situazione di instabilità finanziaria, conflitto di interesse o compromissione informatica poche settimane dopo.
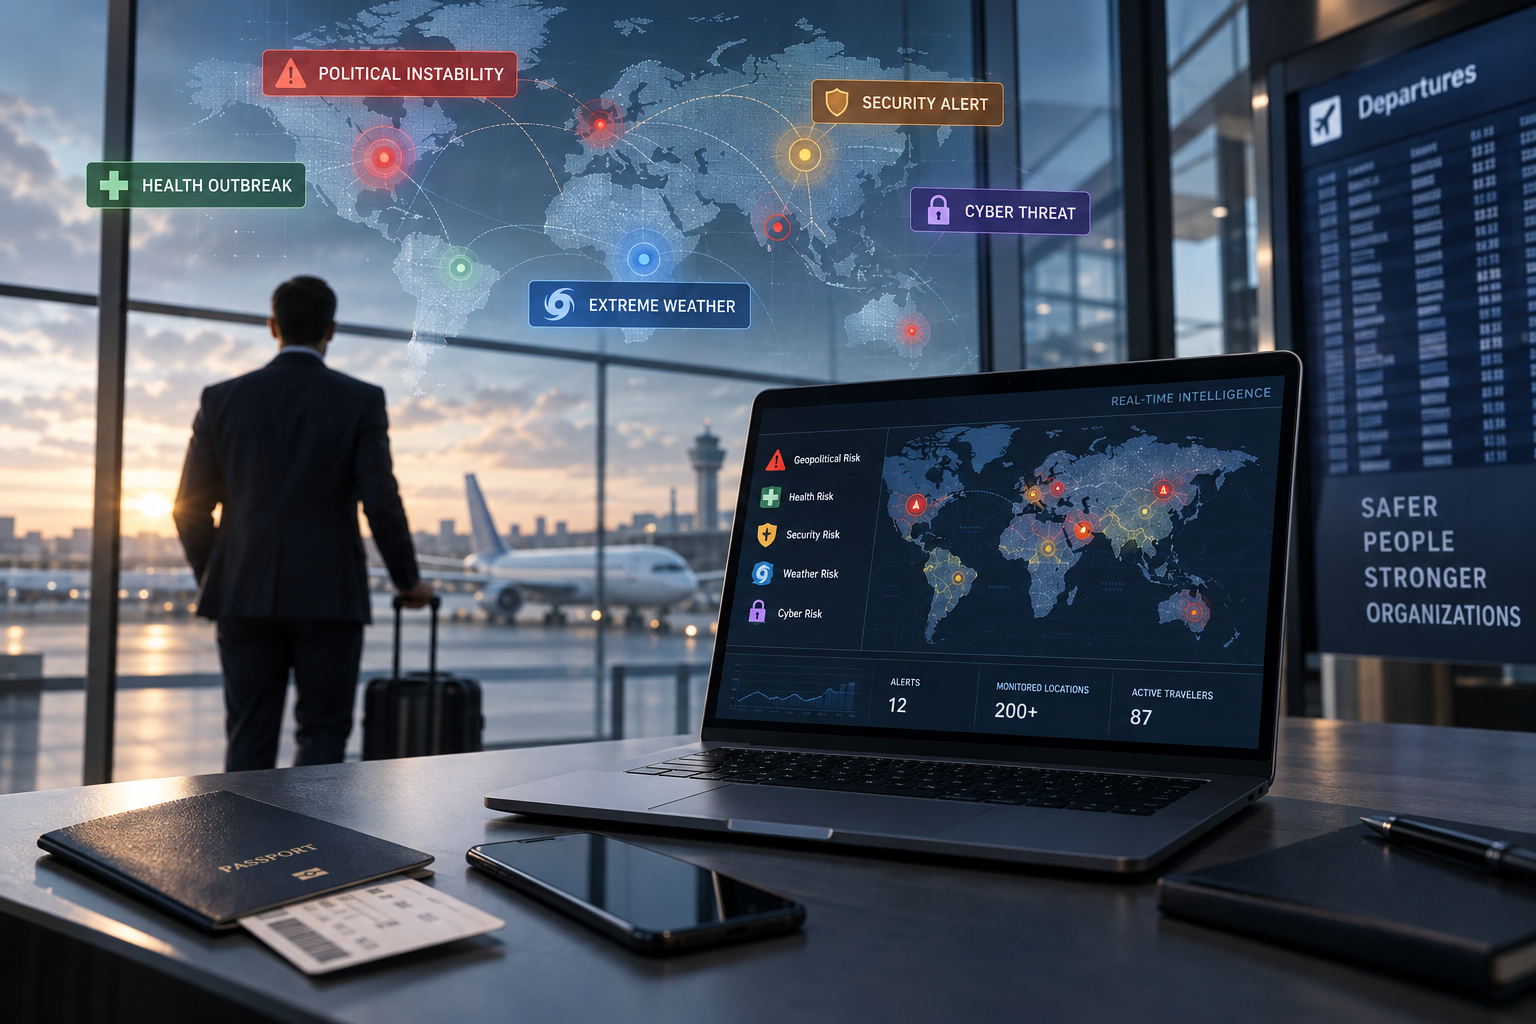
Le organizzazioni più mature stanno evolvendo verso un modello di continuous monitoring che integra diverse fonti informative: alert geopolitici e di sicurezza in tempo reale, dati meteorologici e di rischio ambientale, intelligence sulle minacce cyber, report su sviluppi normativi, sanzionatori e regolamentari. Questo approccio richiede non soltanto strumenti tecnologici adeguati, ma soprattutto competenze analitiche capaci di trasformare il flusso informativo in insight operativi prioritizzati.
Il rischio di concentrazione e le dipendenze nascoste
La convergenza del mercato tecnologico, in particolare nel cloud, nell’AI e nelle infrastrutture fintech in pochi provider globali, sta creando rischi di concentrazione significativi. Quando un numero ristretto di provider supporta un gran numero di organizzazioni, un singolo incidente a monte può avere implicazioni sistemiche a valle. Le organizzazioni devono mappare non soltanto i propri fornitori diretti, ma anche le dipendenze di secondo e terzo livello che possono introdurre vulnerabilità invisibili.
L’adozione accelerata dell’intelligenza artificiale aggiunge un ulteriore strato di complessità: le supply chain dei modelli AI, la provenienza dei dati di addestramento e i motori decisionali integrati creano una nuova classe di dipendenze da terze parti che poche organizzazioni hanno iniziato a valutare sistematicamente.
Il quadro regolamentare in evoluzione
Il 2026 segna la convergenza di diverse scadenze regolatorie che elevano la sicurezza della supply chain da buona pratica operativa a obbligo di conformità. Il regolamento (UE) 2022/2554, detto DORA (Digital Operational Resilience Act) per il settore finanziario europeo entra nel suo secondo anno di piena applicazione, con aspettative crescenti in materia di supervisione dei fornitori critici.. Le autorità di regolamentazione di diverse giurisdizioni intensificano il controllo sulla compliance delle catene di fornitura in materia di diritti umani, sostenibilità e trasparenza; si pensi, ad esempio alla Direttiva (UE) 2024/1760, comunemente detta CSDDD o CS3D (Corporate Sustainability Due Diligence Directive), seppur ritardata al 2029.
Per le aziende italiane ed europee, la gestione del rischio di supply chain non è più confinata alla funzione acquisti o all’IT: è diventata una responsabilità a livello di consiglio di amministrazione che interseca governance, compliance, risk management e strategia.
Costruire una supply chain intelligence-led
Un programma efficace di Supply Chain Security si fonda su alcuni principi chiave: la visibilità completa dell’ecosistema dei fornitori, con una segmentazione basata sulla criticità per le operazioni aziendali; la due diligence proporzionata al rischio, che combini la verifica documentale con l’intelligence da fonti aperte e il monitoraggio reputazionale continuo; la definizione di meccanismi di risposta rapida capaci di isolare un fornitore compromesso in tempi compatibili con la velocità di propagazione delle minacce; la pianificazione delle uscite, con piani di contingenza testati per ogni fornitore critico.
L’integrazione dell’OSINT nel processo di gestione dei fornitori rappresenta un elemento differenziante: la capacità di rilevare segnali deboli (instabilità finanziaria di un fornitore, cambiamenti nella sua struttura proprietaria, esposizione a sanzioni, presenza in dataset compromessi, attivismo o proteste nelle aree di produzione) consente di anticipare le crisi invece di subirle.
Il supporto di Kriptia
Kriptia mette a disposizione delle organizzazioni le proprie competenze consolidate nell’analisi delle controparti e nella due diligence in 192 Paesi nel mondo, offrendo un servizio di Continuous Supplier Intelligence che va oltre la verifica documentale tradizionale. Attraverso la metodologia OSINT avanzata, le piattaforme digitali proprietarie e la rete globale di analisti, Kriptia esegue screening reputazionali approfonditi, monitora in continuo i segnali di rischio relativi ai fornitori critici – dall’instabilità finanziaria all’esposizione sanzionatoria, dal rischio geopolitico alla compromissione cyber – e produce report di intelligence actionable che alimentano i processi decisionali dei team di procurement, compliance e risk management.