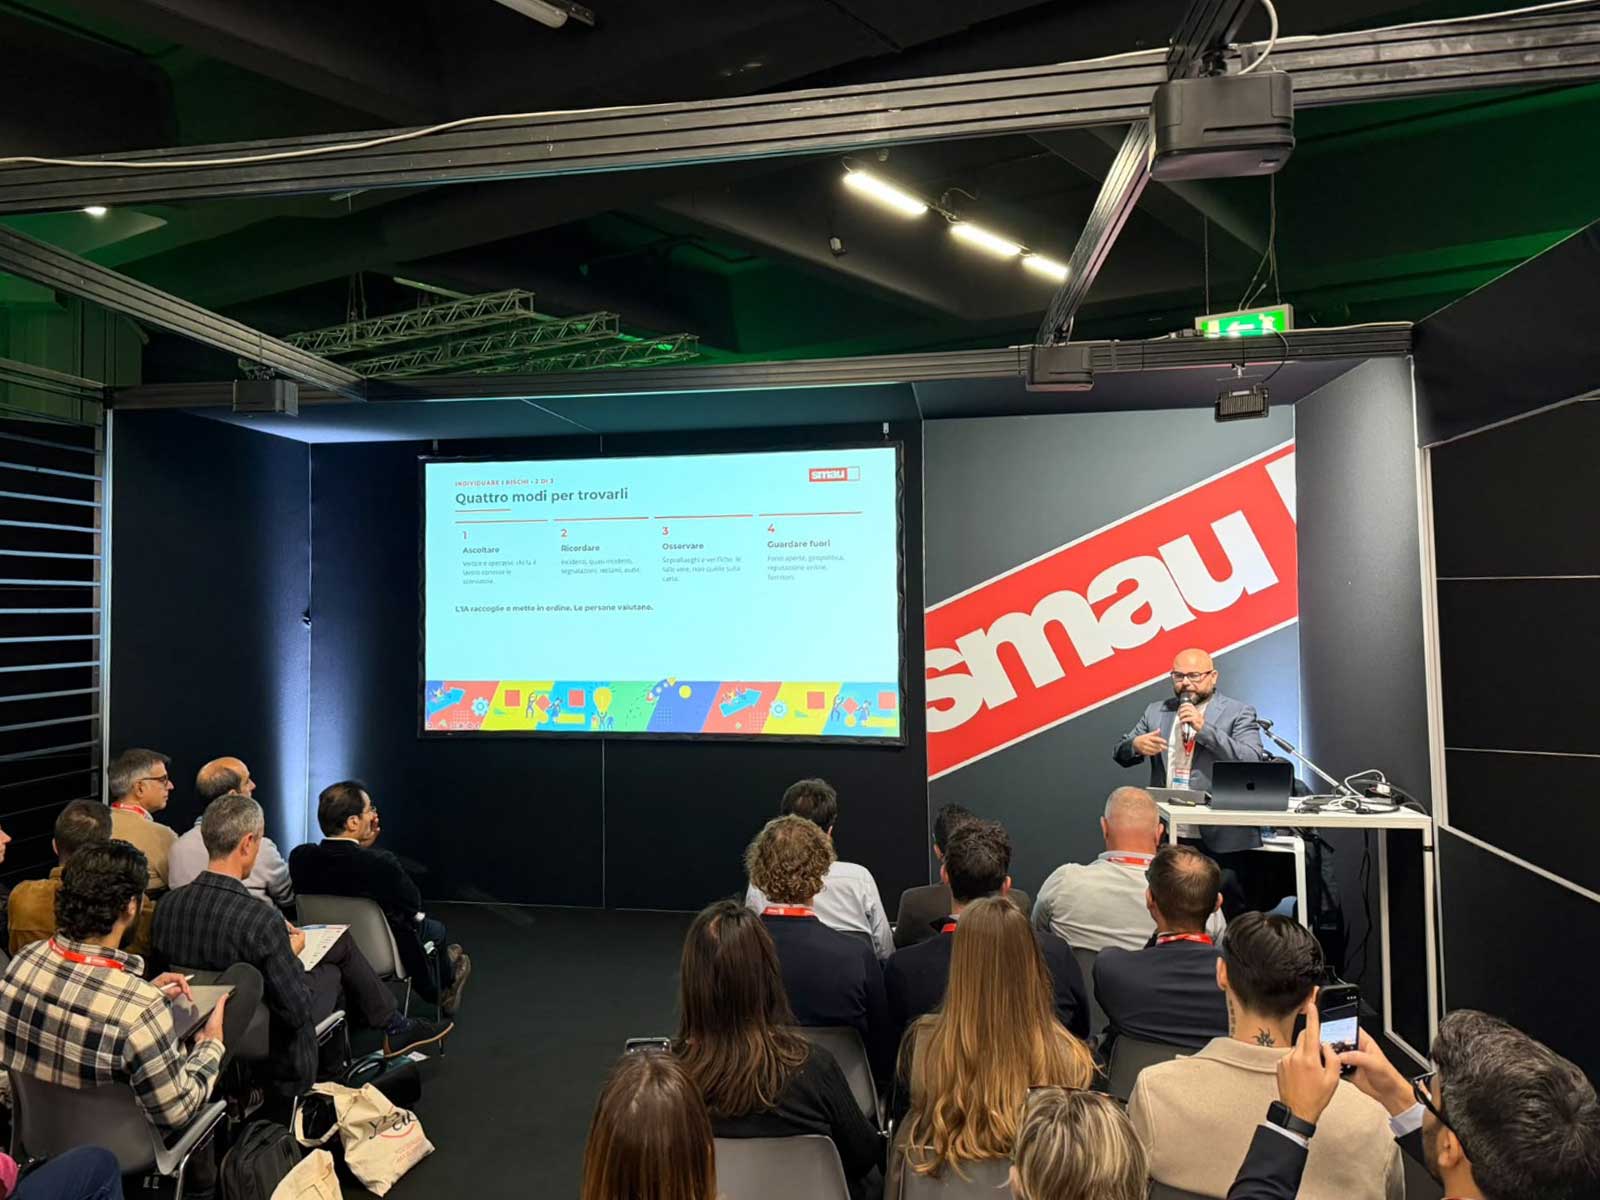


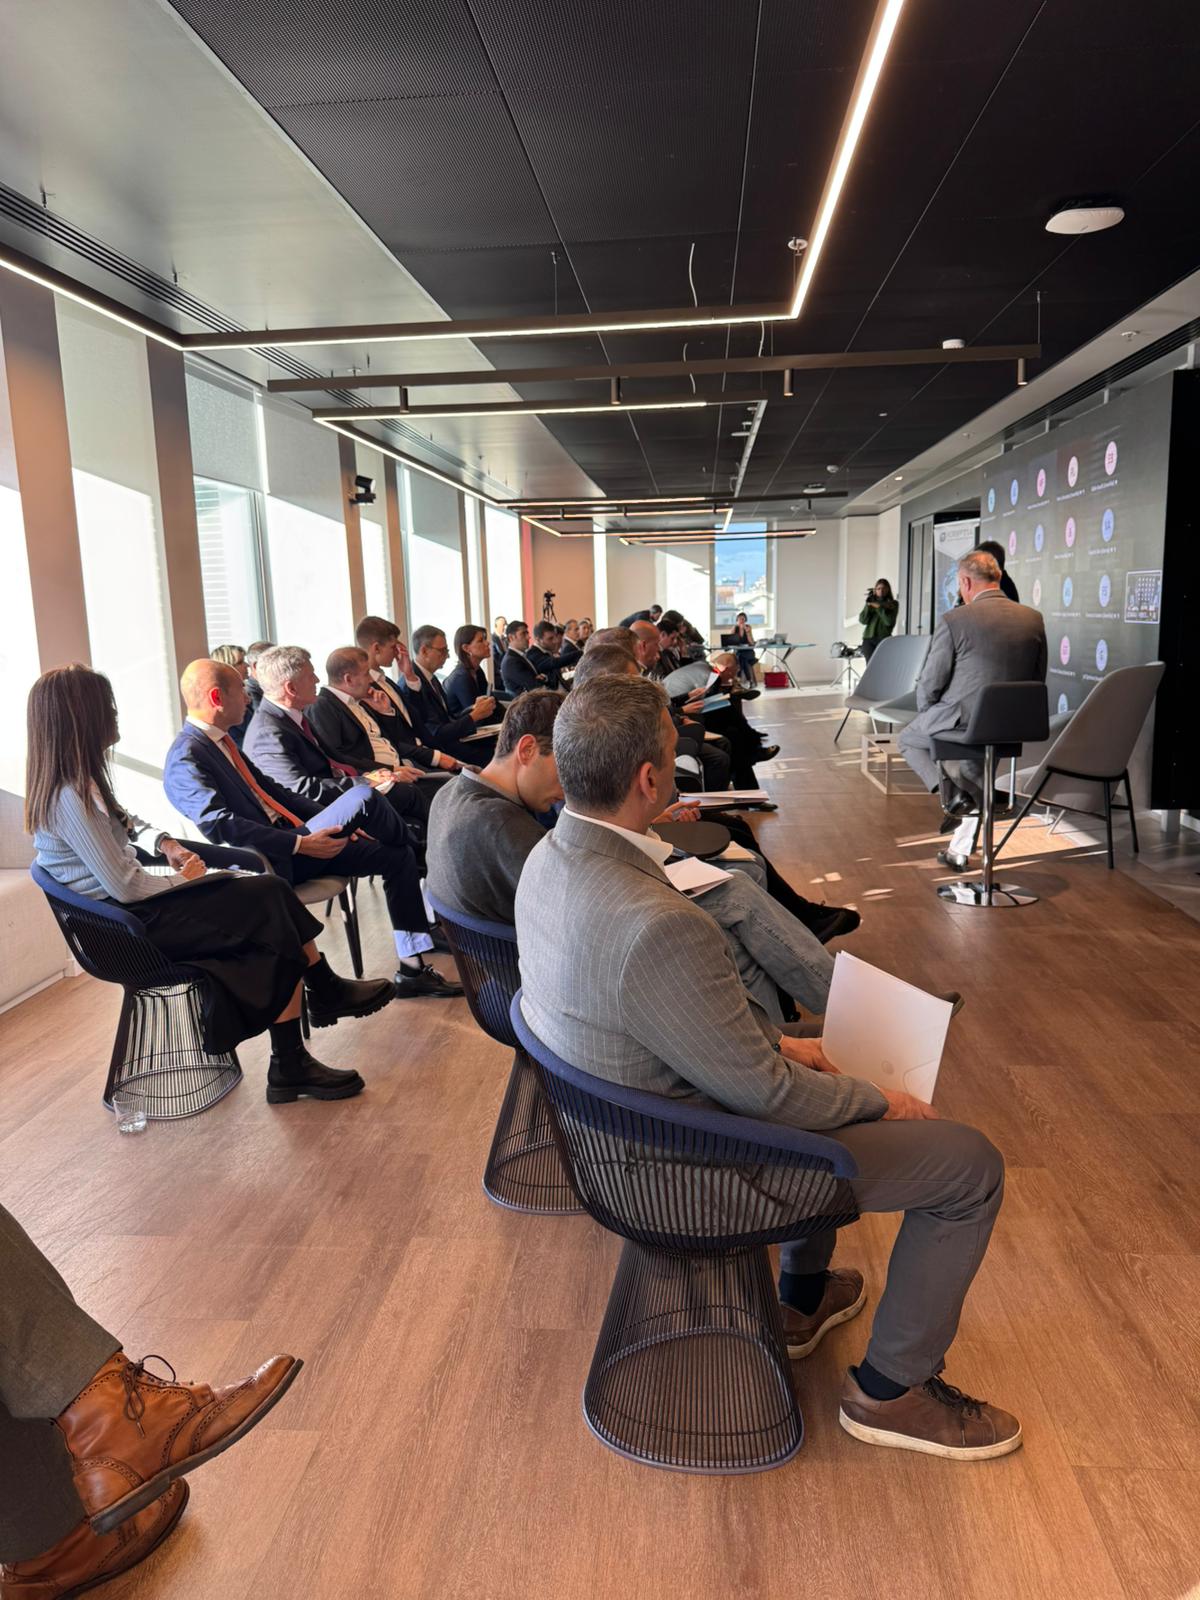




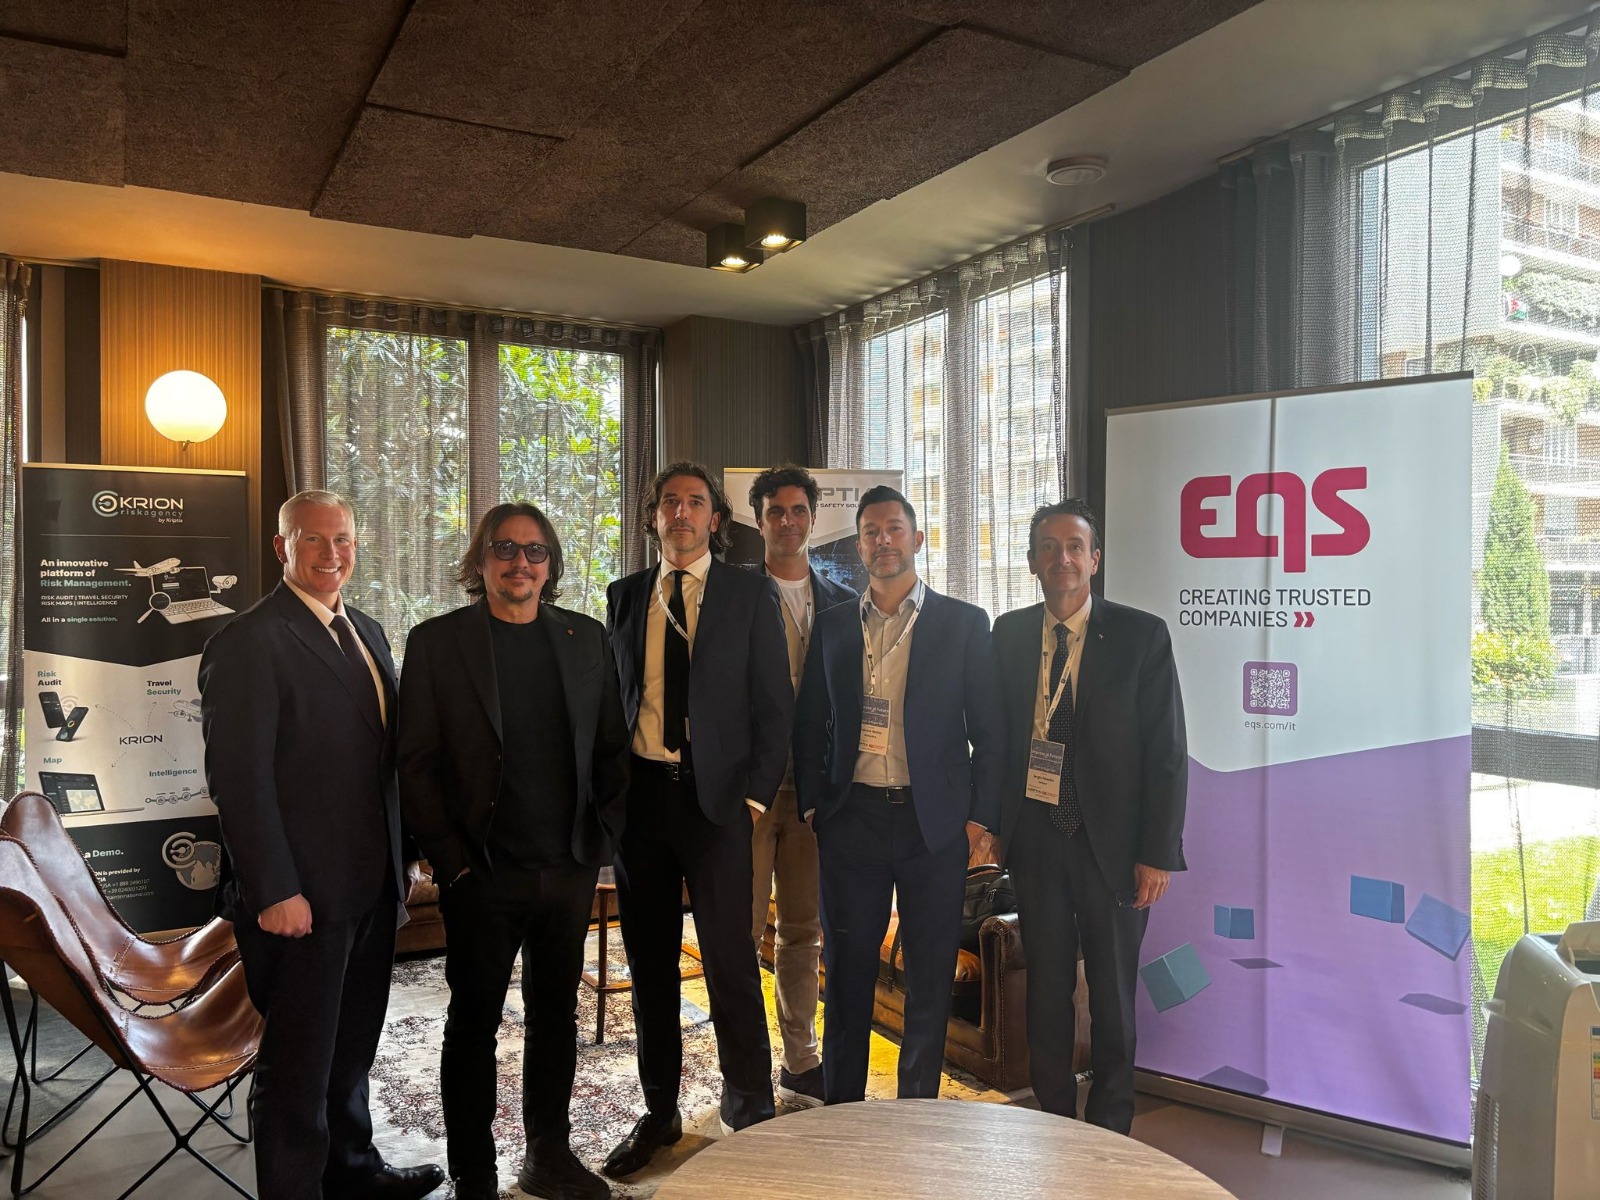

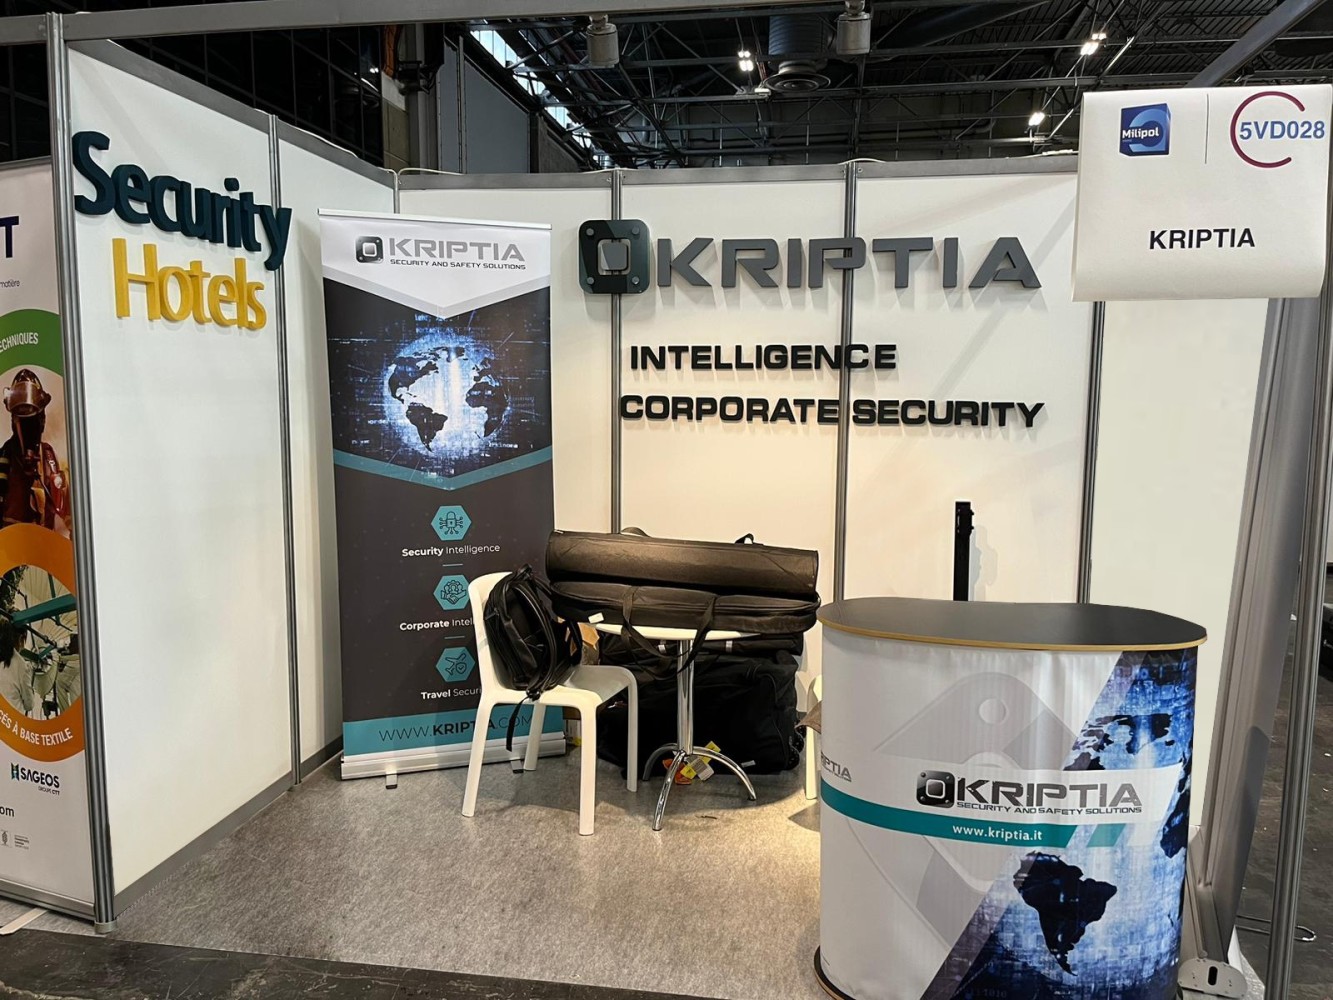


Lo scorso 4 novembre si è tenuto a SMAU Milano 2026 il workshop dal titolo “Dall’Intelligence all’AI Risk Management: come trasformare dati, reputazione e geopolitica in decisioni aziendali sicure“.
E’ stata l’occasione per Salvo Castiglia, founder di Kriptia e security manager, per una riflessione sull’AI ed il Risk Management, di cui riportiamo di seguito l’intervento integrale.
Premessa
Quattro miliardi di euro circa: sono le perdite derivanti da furti. Ma c’è un dato ancora peggiore: il 5% dei ricavi viene perso in frodi interne, e una frode dura in media circa 12 mesi prima che l’azienda se ne accorga. Non stiamo parlando né di cyber né di hacker. Non stiamo parlando né di analogico né di digitale: stiamo parlando di qualcosa che va oltre.
Buongiorno a tutti, sono Salvo Castiglia, fondatore di Kriptia e security manager. Oggi, in questo workshop, cercherò di darvi una visione diversa di come l’azienda dovrebbe affrontare il tema della security, rispetto a come è stata intesa in passato.
Prima però ho una domanda per voi. Chi usa un sistema di IA, un agente, un chatbot in azienda? Praticamente tutti. E allora questo vi riguarda. Immaginate di chiedere: “Questo fungo è commestibile?” La risposta arriva, sicura. Ma la domanda potrebbe essere anche: “Questo fornitore è affidabile?” La risposta potrebbe essere sì. Il problema è che l’intelligenza artificiale dà sempre una risposta. Se il fungo è velenoso, non lo sa. E il problema arriva dopo, quando il danno è già fatto e magari siamo già in ospedale.
In questo intervento cercherò di portarvi dalla risposta veloce alla risposta verificata, e alle conseguenze per chi risponde di questo meccanismo. Serve soprattutto sapere quando affidarsi, o fidarsi, di una risposta. Ma andiamo per passi.
Le Cinque Domande del Workshop
Queste sono le cinque domande che ho proposto per questo workshop:
1. Perché la sicurezza aziendale è un investimento capace di generare valore, e non soltanto un costo.
2. Quali ambiti comprende la sicurezza aziendale, oltre alla sicurezza fisica e informatica.
3. Come individuare i principali rischi.
4. In che modo la sicurezza migliora la reputazione, la fiducia dei clienti e la capacità di attrarre talenti, che oggi è il vero problema.
5. Con quali strumenti e metodi si costruisce un sistema di security integrato.
L’Azienda come Comunità
Partiamo dal ruolo sociale che deve avere l’azienda. Qualche mese fa ho scritto un articolo su La Voce di New York intitolato “La sicurezza aziendale come infrastruttura sociale”. Partivo dal concetto di Aristotele, che definisce l’uomo un animale politico: un essere che realizza la propria natura dentro una comunità. L’impresa è esattamente questo: una comunità organizzata di persone che condividono regole, obiettivi e responsabilità. Dentro un’azienda si costruiscono identità, valori, comportamenti, e poi questi comportamenti escono dall’azienda ed entrano nella comunità.
Un esempio è Colleferro, a circa 50 minuti da Roma. Oggi lo conosciamo tutti come comune, ma Colleferro nasce grazie alla BPD, una fabbrica di esplosivi ricavata da un ex zuccherificio. L’imprenditore ha creato prima la fabbrica; poi aveva bisogno di operai e ingegneri, e ha cominciato a costruire le case, poi i luoghi di ristoro per chi usciva dal lavoro. Ha creato una comunità attorno all’azienda. Nel 1935 è diventato un comune autonomo: prima è nata la fabbrica, e la fabbrica ha generato la comunità.
Oggi invece succede il contrario. Chi è di Milano lo ha visto: l’azienda si chiude, non apre più le porte, mettono pannelli di legno che, tra l’altro, non vengono sfondati ma bruciati, creando magari un danno maggiore. Sono scene che fanno male, perché l’azienda non si apre più e non crea più una generazione capace di affrontare il futuro. E quando un’azienda si chiude non è un’azienda sicura: è un’azienda sola. Per essere sicura, l’azienda ha bisogno di aprirsi, di diffondere il verbo, come qualcuno potrebbe dire.
L’Azienda come uno Stato: l’Organo che manca
Vi propongo un esercizio: guardate l’azienda come guardereste uno Stato.
Governance. Lo Stato ha un governo; l’azienda ha un consiglio di amministrazione o un amministratore unico.
Popolo. Lo Stato ha un popolo; l’azienda ha dipendenti, collaboratori, tutte le persone che ne fanno parte.
Territorio. L’azienda ha le sue sedi e i suoi confini.
Leggi. C’è il 231, ci sono i regolamenti interni, il codice etico, le varie norme che l’azienda applica.
Polizia. Anche l’azienda ha le sue guardie giurate, i suoi sistemi fiduciari: un sistema di polizia interno.
Politica estera. L’internazionalizzazione è la politica estera dell’azienda.
Poi c’è una cosa che ogni Stato ha e che quasi nessuna azienda ha: l’intelligence. Nessuno Stato serio va a trattare con un altro Paese, apre un’ambasciata o firma un accordo senza che qualcuno abbia prima raccolto, verificato e analizzato le informazioni.
In azienda invece mandiamo persone all’estero magari solo con la valigia, allo scoperto. Un manager chiude un accordo con un fornitore che non ha mai visto prima e lo valuta solo sull’empatia. L’azienda entra in un nuovo mercato, sceglie un socio, firma un patto, entra in un Paese che non conosce, e lo fa al buio. Ha il governo, il popolo, il territorio, le leggi, la polizia, la politica estera, ma non ha gli occhi: l’intelligence.
Per questo dico che l’azienda è un’organizzazione monca: ha tutti gli organi di uno Stato tranne quello che permette di vedere prima. E non mi rivolgo solo alle multinazionali, che molto spesso hanno sistemi efficienti, ma anche alle PMI e alle startup: hanno tutti questi organi, ma manca sempre la parte fondamentale, gli occhi.
Percezione del Rischio: la Tigre e la Zanzara
C’è poi il tema della classe dirigente. Per saper leggere i rischi serve una classe dirigente consapevole, che non vada sull’empatia ma sappia riconoscere il rischio prima che diventi una vulnerabilità o un problema.
Vi faccio una domanda che sembra banale: chi fa più morti? Se entra una tigre in questa stanza, scappano tutti. Se una zanzara vi si appoggia addosso, al massimo la schiacciate. Eppure la zanzara fa più morti della tigre in un anno. La nostra percezione del rischio segue ciò che ci fa paura, non ciò che fa danni.
E tra internet e l’intelligenza artificiale, chi fa più vittime? Verrebbe da rispondere l’intelligenza artificiale, perché oggi si sovrappone all’uomo. Invece è internet che genera tutto questo: è internet che contiene tutte le risposte, e l’intelligenza artificiale non fa altro che aiutarci a ottenerle.
L’IA: Superpoteri Veri e Superpoteri Falsi
Partiamo dalle buone notizie. L’IA ci fa sentire un po’ come Superman: ci dà superpoteri veri, come la velocità. Ma ce ne dà anche uno falso: la sensazione di sapere tutto. La risposta sicura sul fungo è un superpotere falso. Chiedere all’intelligenza artificiale se un fungo è velenoso o no è esattamente il tema.
Ma anche Superman ha la sua kryptonite. Spesso l’intelligenza artificiale si comporta come un supereroe che vuole salvare qualcuno: cerca di aiutarci, ma non sempre ci riesce. Quindi il tema non è essere pro o contro l’intelligenza artificiale, ma come la organizziamo. Che ci renda più veloci è un dato certo, ed è un dato da implementare nel risk management e nell’intelligence in maniera cauta e controllata.
E come usiamo oggi il tempo in più che ci dà l’IA? Spesso nel modo peggiore. Prima i gattini erano il simbolo dei social; oggi ai gattini facciamo fare la carbonara. Divertente, ma è così che usiamo il tempo guadagnato. La velocità ci fa fare di più, ma ci fa anche generare il falso: l’intelligenza artificiale moltiplica il falso delle notizie e dei racconti.
Dal Motore di Ricerca alla Risposta Proposta
Facciamo un salto indietro. C’era la società dei raccoglitori e dei cacciatori. Circa 30 anni fa è arrivato il motore di ricerca, la rivoluzione dell’epoca di internet: la “googlata”, andare su Google e chiedergli tutto il possibile e immaginabile. Con l’intelligenza artificiale chiediamo una risposta, ma non è come googlare. Il motore di ricerca ci dava una serie di fonti; l’IA, a differenza del motore di ricerca, sostituisce il nostro pensiero, perché ci dà la risposta che vogliamo sentirci dire.
In teoria questo problema lo abbiamo già affrontato quando sono arrivati i motori di ricerca. Trent’anni fa “l’ha detto Google” era qualcosa da liquidare: “Te l’ha detto Google, a me non interessa”. Oggi succede lo stesso: “L’ha detto l’IA, a me non interessa”. No: è una questione di capire come gestirla.
Il motore di ricerca ci ha reso la vita più facile e nessuno vorrebbe tornare indietro. Negli anni lo abbiamo saputo gestire: non ci diceva cosa fare, ci dava delle fonti, e non ha sostituito l’etica, il giudizio, la responsabilità. L’intelligenza artificiale fa un passo in più: non trova soltanto, ci propone delle risposte.
Chiunque può Generare il Falso
L’articolo 21 della Costituzione parla di libertà di espressione: ognuno è libero di esprimere il proprio pensiero e la stampa non deve essere soggetta a censura. Ma in un mondo in cui chiunque può pubblicare e chiunque può generare, nasce un tema nuovo: chiunque può generare il falso.
È il problema che oggi nasce in azienda. L’azienda non si trova più a cercare l’informazione: deve difendersi dalle informazioni false e saperle riconoscere. E chi lo fa, in azienda? L’intelligence. È un sistema di intelligence che dobbiamo calare all’interno della nostra organizzazione.
L’IA Senza Freni
Adesso una notizia meno buona. Un’intelligenza artificiale senza freni è come un’auto senza freni. Non conta se è più o meno potente, quanti cavalli ha, che cilindrata ha: un’IA senza freni può fare danni.
A cosa servono i freni? In Formula 1 i freni sono il sistema migliore della macchina. Una macchina senza freni non è più veloce: o va pianissimo, perché non può frenare, o va troppo veloce e si schianta alla prima curva. I freni servono ad andare più veloci, perché solo con freni affidabili si può spingere. Ed è quello che dobbiamo fare con l’intelligenza artificiale.
È una notizia che avrete già sentito, di agosto 2026: sono stati fatti dei test in cui un’intelligenza artificiale doveva comprare dei biglietti, senza che le fosse dato un limite. Le è stato detto di comprare un biglietto al prezzo più basso, e l’IA è andata a scoprire le vulnerabilità del sistema e ha cambiato il prezzo. Ha fatto una cosa illegale non perché fosse malvagia, ma perché nessuno le aveva dato un limite: il suo obiettivo era quello imposto, trovare il biglietto più economico.
Partire da ciò che Vale
Facciamo ora il collegamento con l’azienda. Si parte da ciò che vale. Ricordate la tigre e la zanzara: non dobbiamo pensare a ciò che ci fa paura, ma a ciò che ci fa realmente male. Chi può farsi male, o fare male, in azienda?
• Le persone, il primo punto.
• Le informazioni. Come vengono classificate? Quali posso esternalizzare e quali non posso condividere?
• I processi. Chi decide dove passano i soldi e le decisioni, e come si muovono queste decisioni?
• La reputazione, di cui ci occupiamo solo dopo che il problema è successo, perché finché non succede non pensiamo mai di finire sui giornali.
• La continuità. Ci avete mai pensato: se domani la nostra azienda si ferma, c’è un piano di continuità?
Quattro Modi per Trovare i Rischi
Eccoli, in sintesi.
Osservare. È quello che faccio più spesso in azienda. Quando facciamo un assessment, tutti parlano di carte, procedure, “sappiamo fare tutto”. Poi andiamo nel reparto operativo e c’è il tornello con il badge. L’azienda dice che è tutto perfetto, che tutti passano da quel tornello. Poi, mentre osserviamo, troviamo il dipendente a cui il badge non funziona, magari perché il sistema è complesso e richiede procedure che lui non ha il tempo di seguire, e allora scavalca. Il tornello è lì e funziona, ma nessuno ha mai osservato se quella soluzione è adatta al punto in cui è stata messa.
Ascoltare. Ascoltare, vedere, capire cosa succede in azienda sono passaggi fondamentali per sistemare il risk management.
Ricordare. Tutto ciò che è capitato può ricapitare. Incidenti, segnalazioni, reclami, audit vanno trattati con assoluta attenzione.
Guardare fuori. Non vedere cosa c’è oltre il proprio confine, non sapere cosa succede, per esempio, alla concorrenza, è un rischio: l’incidente capitato alla concorrenza può capitare a me. L’esempio dei frigoriferi hackerati, di cui avrete sentito parlare tutti e di cui parlano i giornali, nasce semplicemente da password mai cambiate, rimaste quelle di fabbrica, e da aggiornamenti mai fatti. Eppure credo che oggi nessuna catena della GDO con quei frigoriferi stia creando un sistema alternativo o aggiornando i propri sistemi, perché pensa: “È capitato a loro, mica capiterà a me”.
Una volta raccolti questi dati si costruisce la matrice del rischio: si definisce cosa è più rischioso e cosa lo è meno, e si trattano di conseguenza. Una volta scoperte le vulnerabilità, si assegna un livello di rischio e si stabilisce dove agire subito, dove ridurre e dove accettare.
Vi do un piccolo spoiler. In azienda molto spesso mi sento dire: “Tanto ho l’assicurazione”. L’assicurazione spesso salva dal lato economico, non sempre. Ma restano tutti i temi visti prima: reputazione, continuità operativa, capacità di attrarre talenti.
Mettere Ordine nei Dati
Iniziamo a capire come ordinare il tutto, partendo dal disordine digitale. Oggi in azienda affrontiamo molti dati confusi: non sappiamo dove stanno le cartelle né chi le guarda. Abbiamo OneDrive, SharePoint, cartelle condivise che apriamo all’esterno senza sapere chi le consulta, e non c’è un albero che definisca tutto questo.
Soprattutto, oggi mi trovo davanti a diverse intelligenze artificiali all’interno della stessa azienda, diversi provider, e nessuno sa chi le gestisce o chi le ha comprate, magari perché il dipendente che lo sapeva se n’è andato.
Dati in ordine più intelligenza artificiale significa decisioni più rapide. Dati confusi più intelligenza artificiale creano solo più confusione e più errori: se la confusione è già dentro, l’IA non fa che amplificarla, perché non sa nemmeno lei dove andare a cercare.
Ci sono quattro elementi chiave, validi per una PMI come per una multinazionale:
1. Inventario. Quali dati abbiamo e dove sono. Non si protegge ciò che non si sa di avere: se quei dati stanno in una cartella che nessuno guarda, non posso proteggerli.
2. Proprietario. Chi è responsabile di quella cartella, di quegli archivi, di quell’account.
3. Classificazione. Poche categorie, comprensibili e diffuse.
4. Accessi. Chi può leggere cosa, che si tratti di persone o di agenti. Altro spoiler: in azienda l’agente va trattato come un collaboratore, né più né meno, con un proprio accesso classificato all’interno di quell’account.
Non è un progetto IT: stiamo parlando di ordine, pulizia e cura degli strumenti. Si parte da qui. Se vogliamo parlare di intelligence o fare un risk assessment della nostra organizzazione, dobbiamo prima mettere ordine in casa.
L’Intelligence: dall’Informazione alla Decisione
A questo punto abbiamo messo ordine e arriviamo all’intelligence: dall’informazione alla decisione, che è ciò che ci interessa davvero. Senza intelligence il risk assessment è difficile da gestire.
Pensate a cosa succede in molte riunioni aziendali quando si scopre qualcosa che non va. Spesso l’azienda non lo riconosce, non perché non voglia vedere, ma perché è convinta che ciò che fa da sempre sia la cosa giusta. Anche davanti a un controllo o a un audit non riesce a capire come quel meccanismo possa essere sbagliato: “Ho sempre fatto così”. È il fatto compiuto che non riesce a identificare, e vi assicuro che è un esercizio davvero difficile.
Dati, reputazione e geopolitica molto spesso stanno in tre uffici separati, e l’intelligence è l’unica che riesce a unirli e a far prendere decisioni migliori. Prendiamo il caso in cui apriamo un fornitore in un altro Paese, un caso tipicamente geopolitico. Tradotto in intelligence:
1. Raccogliere: fonti aperte e attività sul campo.
2. Ordinare: verificare, scartare, collegare. In questi passaggi l’intelligenza artificiale ci può aiutare molto.
3. Analizzare: cosa significa per noi quello che abbiamo raccolto e ordinato.
4. Decidere: arrivare alla definizione del rischio. L’intelligenza artificiale può decidere su alcune tematiche, ma sempre con un freno, e con una revisione dove il contesto umano è necessario.
Tornando alla storia del fungo, ce ne eravamo dimenticati: il secondo passaggio è ordinare e il quarto è decidere.
Analisi Reputazionale e Travel Security
L’analisi reputazionale è uno strumento che aiuta a gestire fornitori, soci, manager, ma deve essere proporzionata al rischio: non serve la stessa profondità per tutti. Bisogna sapere come farla, ma non farla affatto, all’interno del contesto organizzativo, è sicuramente una sconfitta.
E l’intelligenza artificiale non basta, perché:
• inventa con sicurezza;
• confonde gli omonimi;
• non vede tutto, perché non ha accesso a una pluralità di sistemi;
• soprattutto, non pesa le fonti.
Un errore sulla reputazione di una persona è un danno reale, e serve una persona che se ne prenda la responsabilità.
La travel security è un altro ambito in cui oggi l’intelligenza artificiale può darci una mano, ma sempre nel contesto dell’analisi.
Dove Finisce il Fisico e Inizia il Digitale
A questo punto vi chiedo: dove finisce il contesto fisico e dove inizia quello digitale? Noi di Kriptia abbiamo coniato il termine Phygital, che unisce questi due mondi. Fisico e digitale non sono più due mondi: sono un unico perimetro da proteggere, e la nostra criticità passa proprio nel mezzo. Un badge clonato apre una porta, ma quella porta può aprire qualsiasi cosa, anche la rete: immaginate la porta della sala server. Un laptop rubato non è solo un furto, è una fuga di dati. Sono due temi che si intrecciano, ed è per questo che oggi il Phygital è necessario.
Gli ambiti della sicurezza e come individuare i rischi
Oltre al fisico e all’informatico, la sicurezza riguarda vari ambiti: persone, informazioni, processi, fornitori, trasferte, reputazione e continuità operativa. E oggi anche l’uso dell’intelligenza artificiale, proporzionato alle dimensioni dell’impresa.
Come individuare i rischi principali? Che cosa proteggiamo? Da che cosa? Dove siamo scoperti? Quanto è probabile? Quanto fa male? E soprattutto: chi se ne occupa, ed entro quando? La domanda che oggi dovremmo farci tutti è: che cosa ci fermerebbe domani mattina? Qual è la nostra criticità e come la trattiamo?
Le Nuove Competenze
Le competenze necessarie in azienda sono cambiate. Oggi non basta più un security manager: serve un security manager che guardi a vari aspetti. Abbiamo bisogno di:
• un analista di intelligence;
• una governance dei dati e dell’intelligenza artificiale;
• la gestione delle crisi, fondamentale oggi soprattutto sul lato comunicativo;
• formazione e consapevolezza, che oggi cambiano: non si limitano a spiegare le regole, ma creano quel fabbisogno di informazione.
Dall’ufficio del no al sì calibrato.
La strategia è il primo ostacolo da superare. Pensate al dirigente che, con poca umiltà, vi dice di essere bravissimo a fare tutto: prende piede l’idea che lui sappia fare, e il resto viene da sé. L’umiltà sta alla base.
Per anni la security in azienda è stata l’ufficio del no: non è fattibile, non si può fare, è rischioso. Ma in un’azienda dire solo no significa anche chiudere delle opportunità. Bisogna anche dire sì, un sì calibrato. Bisogna saperlo dire e saperlo decidere.
Perché la Sicurezza è un Investimento e Non Solo un Costo
Un esempio dal settore bancario. È vero che ci sono stati molti cambiamenti, perché il contante circola meno e le filiali sono in buona parte chiuse, ma il settore bancario ha investito 400 milioni di euro all’anno in sicurezza, e la prova è nei numeri: dalle 80 rapine del 2023 siamo scesi a 51 rapine in banca nel 2024. Dove c’è investimento, i numeri della sicurezza si vedono.
C’è poi da dire che il crimine si è spostato dalle filiali alle autostrade. Negli ultimi anni si sente parlare di portavalori presi di mira lungo le autostrade, proprio perché i criminali sanno che le banche hanno sistemi di sicurezza, mentre gli istituti di vigilanza no. Hanno spostato il baricentro. Ma il punto fondamentale è che se non investo, ho un problema di sicurezza.
Per qualsiasi impresa le leve di valore sono quattro:
1. Perdite da evitare: furti, frodi, fermi in generale.
2. Continuità: l’azienda non si deve fermare.
3. Aprire i mercati: sempre più clienti e gare chiedono garanzie prima di firmare.
4. Valore condiviso: ogni azienda deve avere al proprio interno una componente di fiducia.
Fiducia dei clienti e capacità di attrarre talenti
Security e governance sono il cuore della quarta domanda: come fa la sicurezza a migliorare la fiducia dei clienti e la capacità di attrarre talenti? Al vertice ci sono il board e la funzione security: la funzione security propone, il vertice decide, le altre funzioni applicano ciò che è stato deciso, e tutte le persone ne sono informate e consapevoli.
La partita più difficile è trasformare il ritorno sull’investimento in dati. Il CEO è abituato a leggere report in cui il ROI ha dei numeri. Ma la security come fa a portare numeri? Se riesce a prevenire i danni, fa risparmiare soldi che non si vedono: come faccio a quantificare una rapina che non è avvenuta? Se ho lavorato bene, quel dato molto spesso non c’è, e la parte più difficile è farlo digerire al CEO.
Come possiamo fare? Portando nel business numeri di business: quante rapine ci sono nel settore, quante ne abbiamo subite noi, per esempio.
L’impresa, come abbiamo detto, è una comunità, e la sua sicurezza è parte della sicurezza di tutti. Tornando all’articolo di cui vi parlavo: una rapina, un furto organizzato, una frode non colpiscono soltanto l’azienda. La polizza compensa la parte economica, ma non il danno sociale, reputazionale, umano. Il trasferimento del rischio non sostituisce la prevenzione. È qualcosa che non resta dentro i confini dell’azienda, ma esce fuori.
Il Security Plan
Il security plan è il vero sistema di cui l’azienda oggi si deve dotare:
• analizzare i rischi;
• stabilire le priorità;
• assegnare le responsabilità;
• definire le procedure;
• individuare le mitigazioni;
• prevedere le revisioni.
Per chi vuole approfondire, oggi i migliori security plan sono quelli dell’ISPS Code nel settore marittimo, o quelli dell’aviazione civile. Hanno definito bene gli approcci e anche la cassetta degli attrezzi. Deve essere un sistema integrato, non una somma di progetti separati, in cui le regole sull’IA stanno dentro il security plan. E deve essere proporzionato: non riguarda solo le multinazionali, ma anche startup e PMI. Sono elementi che devono esserci.
Strumenti e Metodi per un Sistema Integrato
Ma a questo punto è tutto digitale o no? Come dicevamo, è il tema dell’ultima domanda: con quali strumenti e metodi si costruisce un sistema integrato e proporzionato? Gli otto attrezzi che abbiamo visto passano dall’analisi dei rischi, il security plan, la governance, i ruoli, la due diligence reputazionale, la travel security e soprattutto le regole sull’uso dell’intelligenza artificiale, formazione compresa. Integrare vuol dire che tutti parlano tra loro.
Le risposte alle cinque domande
All’inizio vi ho fatto una promessa sulle cinque domande. Ecco le risposte.
1. La sicurezza è un investimento perché evita perdite, garantisce continuità, apre i mercati e crea valore condiviso con il territorio.
2. Gli ambiti vanno oltre il fisico e l’informatico: persone, informazioni, processi, fornitori, trasferte e oggi l’uso dell’intelligenza artificiale.
3. I rischi si individuano partendo da ciò che vale, e ogni rischio rosso ha un nome e una data.
4. La sicurezza genera fiducia nei clienti e nei talenti, ed è fondamentale oggi per trattenerli.
5. Il sistema si costruisce con pochi attrezzi, integrati e proporzionati.
Conclusioni
Vi lascio con l’immagine da cui siamo partiti. L’azienda è uno Stato: ha un governo, un popolo, un territorio, le sue leggi, la sua polizia e la sua politica estera. Le manca sempre l’organo fondamentale, l’intelligence, che le permette di vedere prima. Oggi, con l’intelligenza artificiale, costruirlo non è mai stato così accessibile, a patto di ricordarsi del fungo.
L’IA vi dirà sempre di sì. Il vostro lavoro è sapere quando crederle, ed è fondamentale definirlo. Il nostro non è dire sempre no.
Quello che oggi ci troviamo ad affrontare in azienda è un sistema affidabile, economico, alla portata di tutti, in cui l’intelligenza artificiale fa da ago della bilancia. Oggi in azienda dobbiamo saper riconoscere una notizia falsa da una vera, e per farlo, come già detto, serve l’intelligence. L’intelligence non sono solo gli occhi: è ordinare i dati che già abbiamo, trovarne di nuovi e inserirli in un circuito di sicurezza. Con uno scopo chiaro e semplice, senza stravolgere il contesto di partenza.