







L’arte di manipolare le persone per ottenere informazioni riservate, accesso a sistemi protetti o trasferimenti finanziari ha sempre sfruttato la fiducia umana come vettore primario di attacco. Ciò che è cambiato radicalmente negli ultimi anni è la scala, la sofisticazione e la velocità con cui questi attacchi possono essere condotti grazie alle tecnologie di intelligenza artificiale generativa.
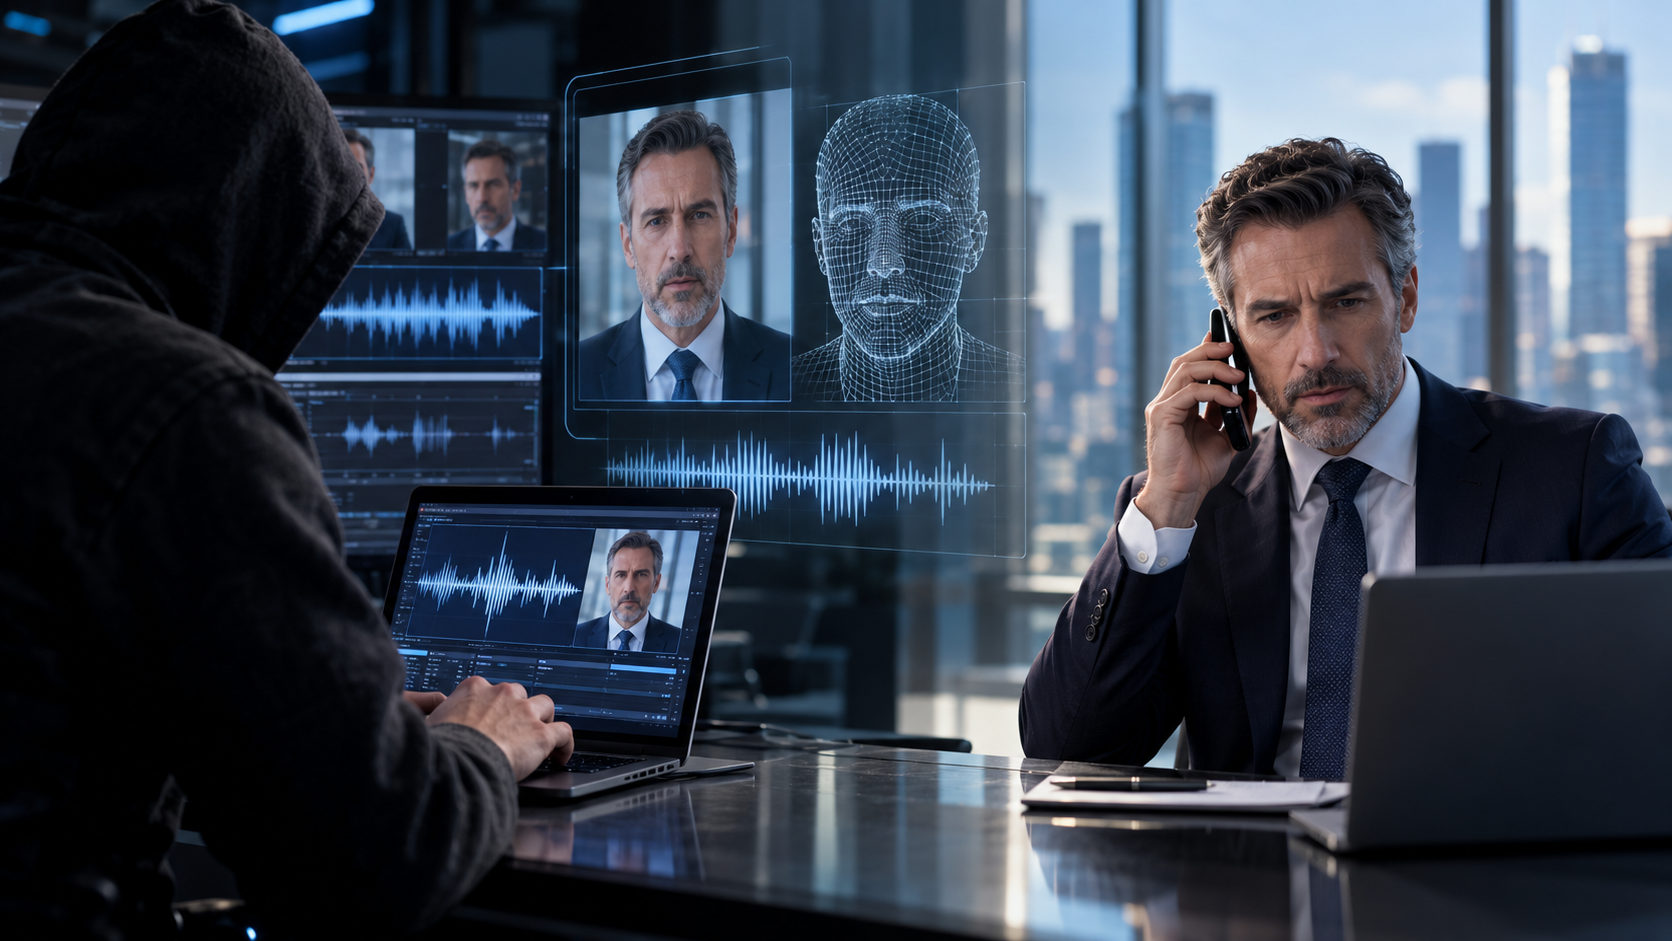
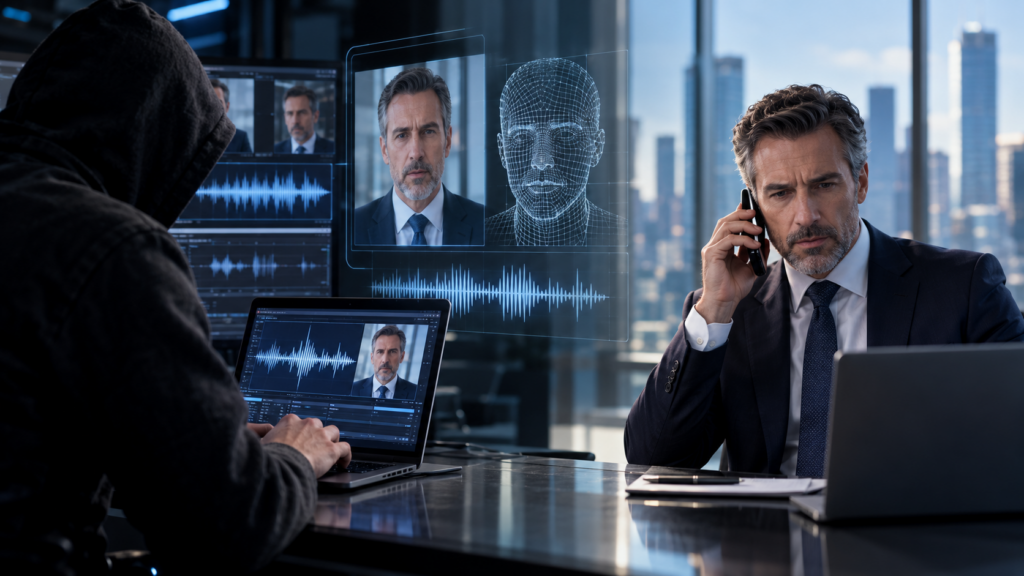
Le tecnologie di deepfake video e voice cloning hanno raggiunto un livello di maturità che rende possibile la creazione di avatar di dirigenti aziendali praticamente indistinguibili dalla realtà. Un attaccante può oggi clonare la voce di un CEO a partire da pochi minuti di registrazione pubblica (ad esempio un intervento a una conferenza su YouTube) ed utilizzarla per contattare collaboratori, partner o istituti finanziari con richieste fraudolente che bypassano i normali controlli di autenticazione.
Casi reali e dinamiche emergenti
Gli incidenti documentati negli ultimi mesi illustrano la portata della minaccia. In un caso di notevole rilevanza, i criminali hanno utilizzato un account di messaggistica istantanea con l’immagine del CEO di un importante gruppo multinazionale, abbinato a una voce clonata generata dall’AI a partire da materiale video disponibile pubblicamente, nel tentativo di truffare un partner commerciale. L’attacco è stato sventato, ma ha dimostrato la fattibilità tecnica e la pericolosità di questo vettore di minaccia.
Non si tratta di casi isolati. Le frodi basate su deepfake vocale ai danni di team finanziari aziendali sono in crescita esponenziale. I criminali identificano le relazioni gerarchiche interne attraverso l’analisi di organigrammi pubblici e profili social professionali, selezionano il momento opportuno – spesso durante viaggi del dirigente impersonato, quando una verifica diretta risulta più difficile – e contattano i collaboratori con richieste urgenti di trasferimento fondi o condivisione di informazioni sensibili.
Perché le difese tradizionali non bastano
Le difese basate su controlli tecnici, come filtri antiphishing o sistemi di autenticazione sono strutturalmente inadeguate contro attacchi che sfruttano la fiducia interpersonale piuttosto che le vulnerabilità tecnologiche. Un dipendente che riceve una chiamata vocale dal proprio CEO con una richiesta urgente non attiva i protocolli di sicurezza informatica: attiva i meccanismi di compliance gerarchica che sono parte della normale cultura organizzativa.
L’efficacia del social engineering basato sull’AI risiede precisamente nella capacità di sfruttare i comportamenti organizzativi legittimi. La cultura dell’urgenza, la pressione gerarchica, la disponibilità a collaborare sono qualità che le organizzazioni promuovono e che gli attaccanti trasformano in vulnerabilità.
Strategie di prevenzione e resilienza
La difesa efficace contro il social engineering avanzato richiede un approccio che combini consapevolezza umana, procedure organizzative e intelligence proattiva. Sul piano organizzativo, è essenziale implementare protocolli di verifica multicanale per tutte le comunicazioni critiche: qualsiasi richiesta di trasferimento fondi, condivisione di credenziali o modifica di procedure operative deve essere confermata attraverso un canale diverso da quello utilizzato per la richiesta originale.
La formazione del personale deve evolvere dai tradizionali programmi di awareness generici verso simulazioni realistiche che riproducano gli scenari di attacco basati su deepfake e voice cloning. I dipendenti devono essere addestrati a riconoscere i segnali di allarme – urgenza ingiustificata, richieste inusuali, pressione a bypassare le procedure standard -. e a rispondere con protocolli verificati anche quando l’interlocutore sembra essere un superiore gerarchico.
Il ruolo dell’OSINT nella prevenzione
L’intelligence da fonti aperte svolge un ruolo cruciale nella prevenzione degli attacchi di social engineering avanzato. La mappatura dell’esposizione digitale dei dirigenti – quali informazioni pubbliche possono essere utilizzate per costruire un deepfake credibile, quali registrazioni vocali sono disponibili online, quali relazioni professionali e personali sono ricostruibili dai social media – consente di anticipare i vettori di attacco e ridurre proattivamente la superficie di rischio.
Il monitoraggio continuo delle fonti aperte può inoltre rilevare i segnali precursori di un attacco in preparazione: tentativi di acquisire informazioni specifiche su un dirigente attraverso social engineering preliminare, creazione di profili falsi che imitano l’identità del dirigente, registrazione di domini che replicano il branding aziendale per campagne di phishing mirato.
Il supporto di Kriptia
Kriptia offre alle organizzazioni un servizio integrato di prevenzione e difesa dal social engineering avanzato, che combina le competenze OSINT con la formazione specializzata e il security management. Kriptia è in grado di progettazione di protocolli di verifica personalizzati per le comunicazioni critiche, la conduzione di simulazioni realistiche di attacco basate su scenari deepfake e voice cloning, e il monitoraggio continuo delle fonti aperte per rilevare tentativi di targeting in fase preparatoria. Kriptia supporta inoltre le organizzazioni nella definizione di policy aziendali che bilancino la necessità di comunicazione pubblica dei dirigenti con la protezione della loro identità digitale.